
ゼロトラストと従来型セキュリティの違いとは
境界型セキュリティを見直すときに整理したいポイントをご紹介します。
リモートワークやクラウド活用が広がる中で、セキュリティ対策の見直しを検討する企業は増えています。
その際によく聞かれるのが、「ゼロトラスト」という考え方です。
一方で、
「従来のセキュリティ対策と何が違うのか分かりにくい」
「VPNや社内ネットワークの考え方とどう違うのか整理できていない」
「言葉は聞くが、自社でどこまで見直すべきか判断しにくい」
と感じている方も少なくありません。
特に、これまでの社内ネットワーク中心の運用から、クラウド利用や外部接続が前提の働き方へ変わっている企業では、従来型の考え方だけでは対応しづらい場面が増えています。
この記事では、ゼロトラストと従来型セキュリティの違いを整理しながら、どのような場面で見直しが必要になるのか、またどのように考え始めるのが現実的なのかを紹介します。
目次
比較する前に押さえたい考え方の違い
ゼロトラストは、単一の製品名ではなく、セキュリティの考え方を表す言葉です。
そのため、「何を入れればゼロトラストになるのか」が分かりにくく、話が抽象的になりやすいところがあります。
また、従来型セキュリティも一概に古い考え方というわけではありません。
社内ネットワークを信頼できる領域として守る考え方は、これまで多くの企業で有効に機能してきました。
ただし、働き方やIT環境が変わったことで、その前提が崩れやすくなっていることがポイントです。
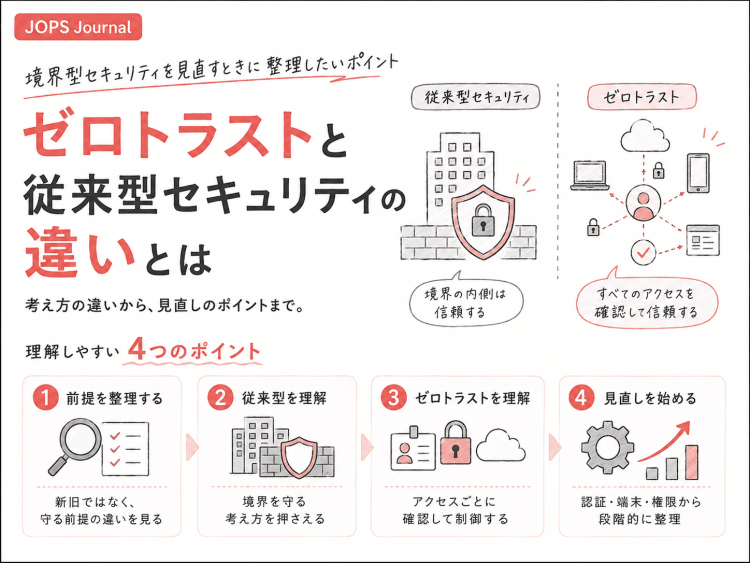
つまり、ゼロトラストと従来型セキュリティの違いを理解するには、単に新旧を比べるのではなく、どの前提で守るのかを整理することが重要です。
従来型セキュリティの考え方とは
従来型セキュリティは、一般的に「社内」と「社外」を分け、社内ネットワークの内側を比較的信頼できる領域として扱う考え方です。
たとえば、
- 社内ネットワークの外からのアクセスを制限する
- VPNを通じて社内に接続させる
- ファイアウォールで境界を守る
- 社内に入った後のアクセスは比較的自由にする
といった構成は、従来型の考え方に近いものです。
この方式は、利用場所や端末、システムの多くが社内に集約されていた時代には合理的でした。
境界を明確に引き、その内側を守ることで、運用もしやすかったためです。
一方で、今はクラウドサービスの利用、テレワーク等の普及から社外からのアクセス、複数拠点、モバイル端末の活用などが広がり、「社内だけを守ればよい」とは言いにくくなっています。
ゼロトラストの考え方とは
ゼロトラストは、その名の通り、「最初から信頼することを前提にしない」考え方です。
これは「何も信用しない」という意味ではなく、
アクセスのたびに、利用者・端末・接続先・状況を確認しながら制御する
という考え方です。
たとえば、
- 誰がアクセスしているのか
- その端末は適切に管理されているか
- どのアプリやデータにアクセスしようとしているのか
- そのアクセスは本当に許可すべきか
といった観点で、都度判断していきます。
つまり、社内ネットワークの内側だから安全、という前提ではなく、どこからアクセスしても、条件を満たしているかで判断するのがゼロトラストの基本です。
ゼロトラストと従来型セキュリティの主な違い
両者の違いを大きく整理すると、次のようになります。
1. 信頼の置き方が違う
従来型は、社内ネットワークの内側を比較的信頼する考え方です。
一方、ゼロトラストは、社内外を問わず、アクセスごとに確認して判断します。
2. 守る境界の考え方が違う
従来型は、ネットワークの境界を守ることが中心です。
ゼロトラストは、ネットワーク境界だけでなく、利用者、端末、アプリケーション、データ単位で制御していく考え方です。
3. 働き方やクラウド利用への向き合い方が違う
従来型は、社内中心の利用環境と相性がよい一方で、クラウド利用や社外アクセスが増えると管理が複雑になりやすいことがあります。
ゼロトラストは、クラウドやモバイル利用を前提に、条件付きで安全に使う方向に寄せやすい構成です。
どちらが正解かではなく、前提の違いを理解することが大切
ここで注意したいのは、従来型がすべて間違いで、ゼロトラストが常に正解という話ではないことです。
実際には、
- どのような働き方をしているか
- クラウド利用がどこまで進んでいるか
- 社外アクセスがどれくらいあるか
- 端末管理やID管理がどこまで整っているか
によって、見直しの必要性や優先順位は変わります。
たとえば、すべてを一気にゼロトラスト型へ移行するのではなく、
- まずは認証強化から始める
- 端末管理を見直す
- アクセス権限を整理する
- VPN依存が強い部分を見直す
といった段階的な進め方も十分現実的です。
大切なのは、「ゼロトラストという言葉を導入すること」ではなく、今の環境でどこにリスクや無理があり、どこから見直すべきかを整理することです。
ゼロトラストを検討するときに整理したいポイント
ゼロトラストを考える際は、次のような観点を整理しておくと進めやすくなります。
- 社外からのアクセスがどれくらいあるか
- クラウドサービス利用が増えているか
- ID管理や認証強化がどこまで整っているか
- 端末の管理状態を把握できているか
- 権限設定が過剰または曖昧になっていないか
- VPNや社内ネットワーク前提の運用が負担になっていないか
こうした点を見ていくと、「すぐに全面見直しが必要か」ではなく、「まずどこから手を付けるべきか」が見えやすくなります。
JOPSが支援できること
セキュリティの見直しでは、特定の製品を前提に考えるよりも、まず現在の運用や構成にどのような課題があるのかを整理することが重要です。
当社では、ゼロトラストか従来型かを単純に二択で考えるのではなく、
- 現在の環境にどのような前提や課題があるか
- どこにリスクや運用負荷があるか
- どこから見直すのが現実的か
を整理しながら、既存環境も踏まえた進め方を検討できます。
また、構想だけでなく、システム構築や運用まで含めて考えられるため、現実的な段階的見直しにつなげやすいのも特長です。
まとめ
ゼロトラストと従来型セキュリティの違いは、単に新しいか古いかではなく、どこを信頼の前提に置くか にあります。
従来型は、境界を守ることを中心に考える方式です。
一方、ゼロトラストは、社内外を問わず、利用者や端末、アクセス条件を都度確認しながら制御する考え方です。
大切なのは、言葉の新しさで選ぶことではありません。
自社の働き方やクラウド利用、運用負荷、セキュリティ要件を踏まえながら、どの前提が今の環境に合っているか、どこから見直すべきかを整理することが重要です。

関連リンク
ソリューション
「ゼロトラストや従来型セキュリティの違いは分かったけれど、実際にはどこから見直せばよいのか分からない」
そんな方は、JOPSの各サービス内容もあわせてご覧ください。
現在の環境や運用課題を整理したい場合、既存環境を踏まえて見直したい場合、セキュリティ対策を段階的に進めたい場合など、状況に応じた支援内容をご紹介しています。
実績紹介
考え方だけでなく、実際にどのように現状課題を整理し、システムやインフラの見直し、運用改善につなげていったのかを知りたい方は、実績紹介もおすすめです。
業務や運用の実態を踏まえながら、どのように仕組みを整え、安定した運用や改善につなげていったのかを見ることで、自社で進める際のイメージも持ちやすくなります。