
セキュリティ対策評価制度(SCS評価制度)とは?
取引先から求められる前に知っておきたい基本と準備
取引先から、セキュリティ対策に関するチェックシートへの回答を求められたことはないでしょうか。
ウイルス対策やバックアップなどに取り組んでいても、「どこまで説明すればよいのか」「対策を実施していることを、何で示せばよいのか」と迷うことがあります。取引先ごとに質問や確認方法が異なり、回答に時間がかかるケースもあるでしょう。
こうした課題に対応するために整備が進められているのが、「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」です。
この記事では、制度の概要や既存制度との違いを整理し、自社で準備を進める際に確認しておきたいポイントを紹介します。
目次
セキュリティ対策評価制度(SCS評価制度)とは
SCS評価制度は、企業のセキュリティ対策状況を共通の基準で評価・可視化し、取引先との間で確認しやすくするための制度です。
経済産業省および内閣官房国家サイバー統括室の監督のもと、IPA(独立行政法人情報処理推進機構)が運営します。★3・★4の登録申請は、2027年3月に受付開始が予定されています。
これまで、取引先や委託先のセキュリティ対策を確認する際には、企業ごとに異なるチェックシートや調査票が使われることが多くありました。
発注側には、取引先の対策状況を把握しにくいという課題があります。一方、受注側には、複数の取引先から求められる調査に、それぞれ回答しなければならない負担があります。
SCS評価制度は、こうした課題に対して、必要な対策とその実施状況を共通の基準で確認できるようにし、サプライチェーン全体のセキュリティ水準を高めることを目指しています。
★の取得は任意です。 制度自体がすべての企業に取得を義務付けるものではなく、取引上の要件とするかどうかは、契約当事者間で決まります。
また、取得していないことを理由に、制度上ただちに取引停止が求められるものでもありません。自社の取引関係や扱う情報、取引先からの要請を踏まえて、必要な対応を検討することが大切です。
なぜサプライチェーン全体の対策が求められているのか
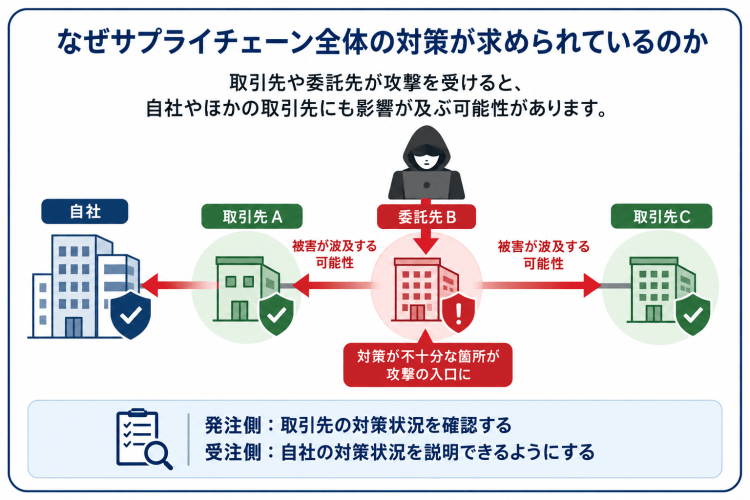
現在の企業活動は、システム開発や保守運用、クラウドサービス、業務委託など、多くの企業やサービスによって支えられています。
そのため、自社で対策をしていても、取引先の被害によって情報が漏えいしたり、必要なサービスや部品の供給が止まったりする可能性があります。また、取引先との接続を経由して、自社のシステムへ攻撃が広がる場合もあります。
IPAの「情報セキュリティ10大脅威2026」でも、組織向けの脅威として、「サプライチェーンや委託先を狙った攻撃」が2位に挙げられています。
発注側には、取引先の対策状況を把握し、業務への影響を検討することが求められます。受注側にも、自社の対策状況を説明できるようにしておくことが重要になります。
セキュリティ対策は、自社を守ることに加え、取引先への影響を抑えるという視点でも考える必要があります。
SCS評価制度の評価レベルとは
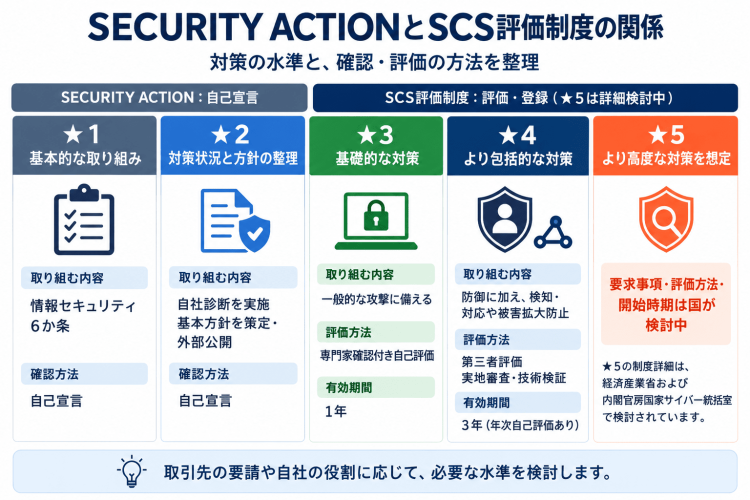
SCS評価制度では、サプライチェーンにおける役割やリスクに応じて、対策の水準を段階的に整理しています。
★1・★2に相当する取り組みは、既存の自己宣言制度「SECURITY ACTION」が担います。SCS評価制度では★3・★4の具体的な要求事項・評価基準が示されており、★5については検討が進められています。
★3:基礎的な対策と、専門家確認付き自己評価
★3は、一般的なサイバー攻撃に対処するための基礎的な対策水準です。
組織内の役割や責任の整理、システムへの侵入を防ぐ対策、被害発生時の報告手順など、組織面と技術面の双方で対策を進めます。
評価方法は、「専門家確認付き自己評価」です。企業が要求事項に基づいて自己評価を行い、制度の要件を満たす専門家が内容を確認します。確認を行う専門家は、社内・社外のいずれでも構いません。有効期間は1年です。
★4:より包括的な対策と、第三者評価
★4では、★3の内容を含め、被害の拡大防止や検知、インシデント対応、取引先管理など、より包括的な対策が求められます。
初期侵入を防ぐだけでなく、攻撃を受けた際に自社や取引先への影響を抑えられるかという観点も重要になります。
評価方法は、評価機関による第三者評価です。文書確認に加え、実地審査や技術検証が行われます。有効期間は3年で、その間も年次の自己評価が必要です。
★5:より高度な対策を想定し、詳細は検討中
★5は、より高度なサイバー攻撃への対応を想定した水準です。具体的な要求事項・評価方法・開始時期については、経済産業省および内閣官房国家サイバー統括室で検討が進められています。
目指す水準は、取引先の要請や自社の役割、扱う情報などを踏まえて検討します。
なお、★3を取得してからでなければ★4に進めないという仕組みではありません。自社に必要な水準を確認し、その要求事項に沿って準備を進めることが大切です。
既存のセキュリティ制度との違い
SCS評価制度を検討するときに、SECURITY ACTION、ISMS、Pマークとの関係が気になる方もいるでしょう。
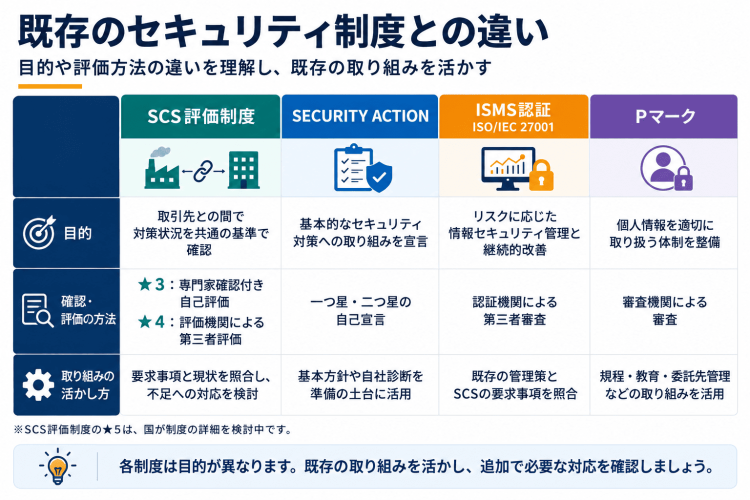
これらは目的や評価の対象が異なります。すでに取り組んでいる制度があれば、その成果を活かしながら、SCS評価制度との違いを確認する進め方が現実的です。
SECURITY ACTION:基本的な対策への取り組みを自己宣言する制度
SECURITY ACTIONは、企業が情報セキュリティ対策に取り組むことを自己宣言する制度です。
一つ星では「情報セキュリティ6か条」に取り組みます。二つ星では、自社診断で対策状況を把握したうえで、情報セキュリティ基本方針を定め、外部に公開します。
第三者による対策状況の認証ではありませんが、基本的な対策や方針の整理は、SCS評価制度への対応を考える際の土台になります。
ISMS:リスクに応じて情報セキュリティを管理する仕組み
ISMSは、情報セキュリティマネジメントシステムのことです。組織が自らのリスクを評価し、必要な対策を決め、運用と改善を続ける仕組みを整えます。
ISO/IEC 27001に基づくISMS認証では、この管理の仕組みが規格に適合しているかを第三者が審査します。
一方、SCS評価制度の★3・★4では、代表的な脅威を踏まえて定められた要求事項・評価基準への適合を確認します。IPAは、ISMSとSCS評価制度を相互補完的な制度と位置づけています。
すでにISMS認証を取得している企業でも、認証の適用範囲や実際の運用を確認し、SCS評価制度の要求事項と照らし合わせることが必要です。
Pマーク:個人情報を適切に取り扱う体制を評価する制度
Pマーク(プライバシーマーク)は、個人情報を適切に取り扱う体制を整えている事業者を評価する制度です。
SCS評価制度とは目的や対象範囲が異なりますが、規程、従業員教育、委託先管理など、これまでの取り組みを活かせる部分があります。
既存制度への対応を一からやり直すのではなく、何を活用でき、何を追加で確認する必要があるかを整理することが大切です。
制度対応の第一歩は、自社の現在地を知ること
制度への対応を検討する際、まず確認したいのは、自社が現在どのような対策を実施しているかです。
例えば、次のような情報を整理します。
- 利用しているシステムやクラウドサービス
- 取引先とやり取りする情報や、システム接続の状況
- アカウント管理、多要素認証、更新プログラムの適用状況
- バックアップの取得方法や復旧手順
- セキュリティ規程、事故発生時の連絡・対応手順
- 従業員教育や点検の実施状況と、その記録
ここで確認したいのは、対策の有無だけではありません。実際に運用されているか、実施状況を説明できる資料や記録があるかも重要です。
例えば、社員教育を実施していても、受講記録が残っていなければ、いつ、誰に、どのような教育を行ったかを説明しにくくなります。
規程が整っていても、現場の運用と異なっていれば、見直しが必要です。バックアップについても、取得状況に加えて、必要なときに復旧できるかを確認しておきたいところです。
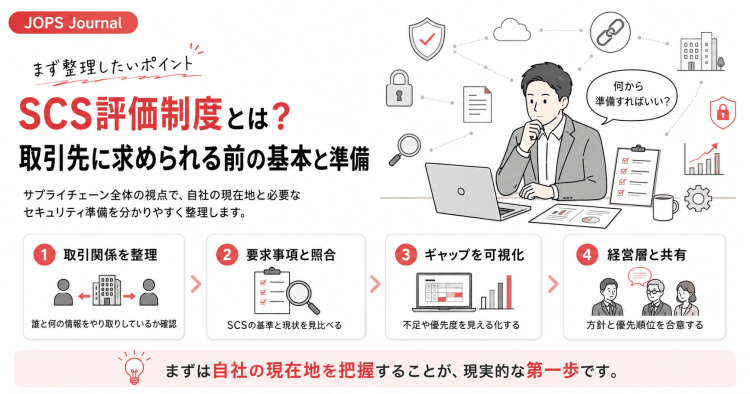
要求事項と照らし合わせながら、実施できていることと不足していることを、資料や記録に基づいて整理する。 これが、準備を進めるうえでの出発点になります。
SCS評価制度への対応に向けた準備の進め方
準備は段階的に進められます。ただし、★3・★4を取得するには、それぞれに定められたすべての要求事項・評価基準を満たす必要があります。
自社の状況と必要な対応を把握するために、次のような順番で整理すると進めやすくなります。以下は、自社で準備を進める際の一例です。
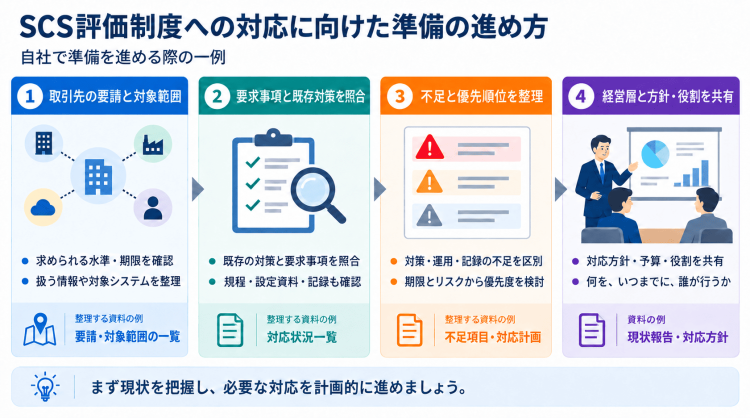
1. 取引先の要請と、確認する範囲を整理する
まず、主要な取引先から求められているセキュリティ対策や、今後の対応方針を確認します。
あわせて、扱う情報、利用するシステム、委託先との関係を整理し、どの組織やシステムを対象に確認を進めるかを検討します。
取引先から取得を求められている場合は、必要な★の水準と期限も確認しておきます。
2. 要求事項と、既存の対策を照らし合わせる
目指す水準の要求事項・評価基準を確認し、自社の対策状況と照らし合わせます。
このとき、規程や設定資料、教育記録など、実施状況を説明できる資料もあわせて確認します。既存のISMSやPマークへの対応で整備した資料を活用できる場合もあります。
要求事項の意味や必要な資料が分からない場合は、そのまま判断せず、公式の解説書や専門家の助言を参考に整理します。
3. 不足と、対応の優先順位を整理する
不足が見つかったら、対策そのものが未実施なのか、運用が不十分なのか、説明するための記録が足りないのかを分けて考えます。
例えば、教育を実施しているのに記録だけが不足している場合と、教育自体を行っていない場合では、必要な対応が異なります。
取引先の期限や自社へのリスク、対応に必要な期間を踏まえ、着手する順番を決めていきます。
4. 経営層と方針・予算・役割を共有する
必要な対応には、ルールの変更や従業員教育、システム設定の見直し、新たな投資などが関わります。
情報システム担当者だけで進められない対応もあるため、現在の状況と不足、対応案、費用・スケジュールの見通しを整理し、経営層や関係部門と共有します。
何を、いつまでに、誰が進めるかを決めることが、具体的な対策につながります。
JOPSが支援できること
SCS評価制度の概要を理解しても、「今の対策でどこまで対応できているのか」「不足している対策に、どれくらいの費用や手間がかかるのか」までは、自社だけでは判断しにくいことがあります。
すでにセキュリティ製品を導入し、規程や教育にも取り組んでいるからこそ、何を追加すべきか迷う場合もあるでしょう。
JOPSでは、既存のシステムや運用を確認しながら、今ある対策をどこまで活かせるか、何を優先して見直す必要があるかを、一緒に整理することができます。 技術面だけでなく、社内ルールや運用面も含め、対応の選択肢や進め方をご相談いただけます。
課題や必要な対策が明確になっていない段階でも、ご相談いただけます。 「まず何を確認すればよいか知りたい」「社内で検討するための判断材料がほしい」といったお悩みから、お聞かせください。
まとめ
SCS評価制度は、企業のセキュリティ対策状況を共通の基準で評価・可視化し、サプライチェーン全体のセキュリティ水準を高めるための制度です。
自社の対応を検討する際は、まず取引先からの要請や期限、必要な水準を確認します。そのうえで、既存の対策と要求事項を照らし合わせ、不足している部分と対応の優先順位を整理していきます。
今ある対策を活かしながら、実施状況を説明でき、必要な改善を進められる状態をつくることが大切です。
取引先から求められた際に慌てず対応できるよう、自社の現在地を確認するところから準備を始めてみてはいかがでしょうか。
関連リンク
SCS評価制度への対応支援について
具体的な支援内容やサービス提供開始のお知らせは、以下をご覧ください。
ソリューション
「SCS評価制度について知りたいが、自社で何から確認すればよいのか分からない」
「取引先からセキュリティ対策状況を求められる前に、現状を整理しておきたい」
「既存のセキュリティ対策や制度対応を、SCS評価制度にどう活かせるのか確認したい」
そんな方は、JOPSの関連サービスもあわせてご覧ください。
セキュリティ対策の現状確認、要求事項とのギャップ整理、技術的対策の検討、運用ルールや証跡管理の見直しなど、状況に応じた支援内容をご紹介しています。
関連記事
SCS評価制度への対応を考える際は、制度の内容を理解するだけでなく、自社の現状を整理し、どこから取り組むべきかを見極めることが重要です。
セキュリティ対策や制度対応の検討とあわせて、以下の記事もぜひご覧ください。
- ゼロトラストと従来型セキュリティの違いとは
クラウド利用やリモートワークが広がる中で、従来型の境界防御とゼロトラストの考え方の違いを整理した記事です。 - ITの相談先を選ぶときに確認したい4つのポイント
セキュリティ対策やシステム見直しを外部に相談する際、どのような観点で相談先を見極めるべきかを整理した記事です。 - DXやAI活用の前に、なぜフィジビリティスタディやPoCが重要なのか
新しい取り組みを進める前に、実現可能性やリスクをどのように整理すべきかを紹介した記事です。
実績紹介
セキュリティ対策や制度対応の考え方だけでなく、実際にどのような支援を通じてリスクの可視化や対策強化につなげているのかを知りたい方は、実績紹介もおすすめです。
現状の課題をどのように整理し、技術的な対策や運用改善につなげていったのかを見ることで、自社で検討する際のイメージも持ちやすくなります。